会員情報 最大約2,252万件が、流出のおそれ
- 入口
- 会員情報を取り出すサイトの裏側の仕組み(API)を、外から不正に使われた
- 学び
- 画面に見えない「裏口」も、狙われる。
ドメインを入れるだけの、無料のサイト診断
ドメインを入れるだけ。攻撃する側と同じ「外側」から御社のサイトを調べ、どこに穴があるかを、社長が読める診断レポートにしてお届けします。
https:// や「/」より後ろは、自動で外します。サブドメインも指定できます。
最近の事件から
名前を知っている会社が、この数か月で次々と止まり、情報を抜かれています。入られた場所は、VPN の機械、委託先のアカウント、サイトの裏側。どこの会社にもある場所です。
出典:各社・各団体の公表と報道(2022年〜2026年10月)。件数は「おそれ」や調査中のものを含みます。
警察庁と IPA の調査から
123件
2026年1〜6月に、警察へ報告されたランサムウェアの被害。半年としては過去最多です。
約6割
そのうち、中小企業の割合。業種では製造業が約3割で、いちばん多くなっています。
約5割
入られた入口のうち、VPN機器(社外から社内へつなぐ機械)の割合です。
1,000万円以上
復旧にかかった費用。6割の組織で、これだけかかっています。
1か月
1か月以内に戻れた組織は、半分もありません。止まる期間は、長くなっています。
約7割
被害に遭った中小企業のうち、取引先にも影響が出た割合です。
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)、IPA「2024年度 中小企業における情報セキュリティ対策の実態調査」
攻める側に起きていること
攻撃は分業の商売になり、道具はお金で借りられます。そこに AI が加わり、攻撃のプログラムを作る・直す・回すまでが自動になりました。
81人
2025年に不正アクセスで検挙された248人のうち、14〜19歳の数。およそ3人に1人です。
724万人分
快活CLUB の会員情報。高校生らが ChatGPT で作ったプログラムで抜き取りました。当時小学6年生の少年も、グループにいたとみられています。
1,000回線以上
中高生3人が楽天モバイルに不正ログインして契約し、転売。自動でログインするプログラムを、ChatGPT で作っていました。
19歳
「飲料メーカーがランサムウェアに遭った報道を見て、作って稼ごうと思った」。AI で作ったコードを組み合わせ、ランサムウェアを作った会社員です。
8〜9割
国の支援を受けたとみられるグループが、攻撃の作業の8〜9割を AI にさせていた、という報告(2025年11月)。約30の組織が狙われました。
29分
侵入されてから、社内のほかの機械に広がるまでの平均。いちばん速いもので27秒です。
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、報道(快活CLUB・楽天モバイル)、Anthropic(2025年11月)、CrowdStrike「2026 Global Threat Report」
狙われる理由
攻撃する側は、会社を選んでいません。選んでいるのは「穴」です。穴があれば、規模も知名度も関係なく入ってきます。
13,687件
穴を探す不審なアクセスは、1つの IP アドレスに1日13,687件。前の年より約5割増えました。
4日前
サイトを動かす部品 PHP の重大な穴(2026年10月)は、修正版が出る4日前から悪用の試みが見つかっています。
69.7%
組織として対策をしていない中小企業の割合。約6割は、対策にお金をかけていません。
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、IPA(2026年10月の注意喚起、2024年度 中小企業における情報セキュリティ対策の実態調査)
診断のタイミング
更新や点検を、いつ、誰がしているのか分からない。
いても、ひとりだけ。その人が辞めたら、パスワードの場所も分からない。
問い合わせ・会員・取引先の情報が、サイトやメールの中にある。
だから、セキュリティ診断。
守りを固める前に、まず、どこが開いているかを外から見ます。
申し込みから診断レポートまで
01
受付
入れるのはドメインだけ。続けて、お名前とご連絡先を入れ、サイトの管理者であることを確かめたら受付完了です。
02
診断
見るのは、公開されている情報と、サイトのふつうの応答だけ。サイトに負荷をかけたり、侵入を試したりはしません。
03
レポート
専門用語を使わない診断レポートを、5営業日以内にメールでお送りします。ご希望なら、30分のオンラインで、画面を見ながらご説明します。
04
手当て
直す順番と、誰がやるかを決めます。制作会社への伝え方から、直す作業そのものまで、ご相談いただけます。
診断レポートの中身
6つの項目をA〜Dの4段階で判定し、最後に「直す順番」をつけます。健康診断の結果と同じ読み方です。
証明書の期限が切れていないか。古い暗号のやり方が残っていないか。
御社のドメインを名乗る偽メールを防ぐ設定(SPF・DKIM・DMARC)が入っているか。
管理画面やログイン画面、公開しなくていいファイルが、誰からも見えていないか。
サイトを動かす部品(PHP・WordPress など)の版を、公開されている既知の穴の情報(CVE)と照らし合わせます。
御社のドメインのメールアドレスが、公開されている過去の漏えい情報に含まれていないか。
ブラウザに「この守り方で表示して」と伝える設定(セキュリティヘッダー)が入っているか。
見つかった穴をつなげると何が起きうるか。どこから、誰が直せばいいか。社長が決められる形でまとめます。
example.co.jp診断日 2026.10.29
直す順番:① PHP の版上げ(制作会社へ)→ ② DMARC の設定(メールの管理者へ)→ ③ ログイン画面の制限。架空のサイトの見本です。
外から見える情報
表に並んでいるのは、いまあなたのブラウザが、このページに自動で差し出している情報です。表示はあなたの画面の中だけで作っていて、どこにも送っていません。
攻撃する側も、まず「外から見える情報」を集めるところから始めます。御社のサイトやメールの設定も、同じように外から見えています。
御社のサイトを診断する診断レポートでは、御社のサイトについて「外から何が見えているか」を同じようにまとめます。
料金
サイトを見る
外から見える穴を調べて、診断レポートをお届けします。
無料
申し込みは、ドメインとご連絡先だけです。
無料で診断するすぐ直す
診断で見つかった穴を、ご依頼の当日からふさぎにかかります。1回だけのご依頼で、月額の契約はいりません。
5万円(税別)
作業の範囲は、取りかかる前にお伝えします。サーバーの引っ越しやサイトの作り直しは、別にお見積りします。
守り続ける
決める人が社内にいない会社へ。守りの判断を、毎月引き受けます。
9.8万円〜/月(税別)
直す作業まで任せる場合は、月19.8万円(税別)です。
表示価格は税別です。外部サービスの利用料は別途かかります。診断は、すべての攻撃を防ぐことをお約束するものではありません。
運営者
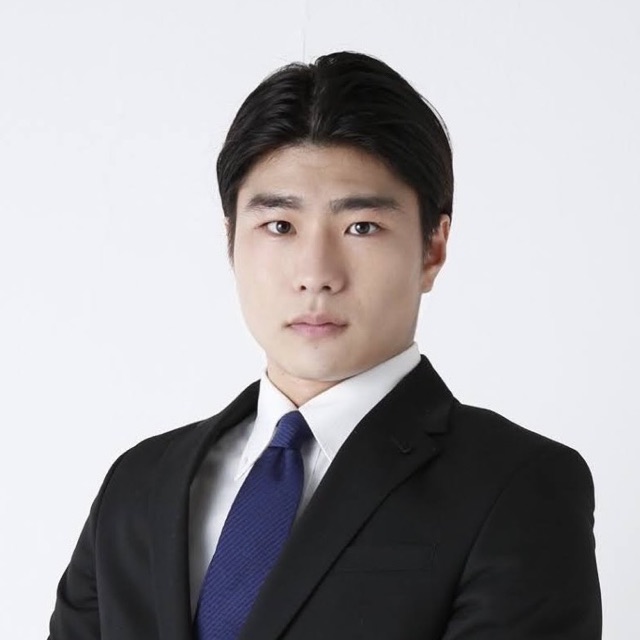
YAOYOROA代表/エンジニア
辻本 拳也Kenya Tsujimoto
海外の IT 企業で、エンジニア100人の採用とマネジメントを担い、開発拠点を10年運営。システムを「作る側」の現場で、どこが放置され、どこに穴が残りやすいかを見てきました。
リクルートでは中小企業の社長の現場に入り、業務のデジタル化を実行。自身でも3つの事業(D2C・IT・フィンテック)を経営し、社長が何に困り、何にお金を出せるかを、経営の側から知っています。
いまは AI エージェントを自らコードで組み、攻撃する側と同じ「外側」から、中小企業のサイトとシステムを診断します。見つけて終わりにせず、直す順番と、誰が直すかまで決めて、社外 CTO として守り続けます。
武道で30年、身を守る技を磨いてきました。会社にも、護身術を。
大阪府出身。同志社大学法学部。株式会社リクルートに新卒で入社。
よくある質問
狙われます。2026年上半期のランサムウェア被害のうち、約6割は中小企業でした。攻撃する側は機械で穴を探し、見つかった所から入るので、会社の規模は関係ありません。取引先の大手へ入るための「入口」として狙われることもあります。
無料です。診断のあとに、直す作業や毎月の守りをご相談いただくことがあるからです。診断だけで終わっても、費用はかかりません。
お申し込みから5営業日以内に、診断レポート(PDF)をメールでお送りします。申し込みが重なったときは、先に目安の日をご連絡します。
見るのは、公開されている情報と、サイトのふつうの表示・応答だけです。大量のアクセスや、ログイン・侵入を試すことはしません。サイトが止まったり、遅くなったりすることはありません。
申し込めません。診断できるのは、サイトの管理者か、管理者から許可を得た方のお申し込みだけです。制作会社にお任せのサイトでも、御社のサイトであれば申し込めます。
メールアドレスがサイトと別のドメインのときは、管理者であることを確かめるご連絡をすることがあります。
診断とご連絡のためだけに使います。診断の結果は、お申し込みいただいた方以外には渡しません。詳しくはプライバシーポリシーをご覧ください。
いいえ。無料の診断は、外から見える範囲の確認で、いまの状態を知る最初の一歩です。社内のパソコン・VPN・委託先まで含めた会社全体の守りは、「守りまで預かる社外CTO」でご相談ください。
代表の辻本 拳也(YAOYOROA代表/エンジニア)が、責任を持って見ます。経歴は運営者をご覧ください。
先に見つけるのが御社か、攻める側か。
入れるのはドメインだけ。
診断は無料です。